PHP の脆弱対策
2026年10月20日、PHP に認証不要でサーバーを乗っ取られる可能性のある重大な脆弱性2件(CVSS 9.2)が公表されました。
翌21日に修正(安定)版公開されました。
修正(安定)版のバージョンは 8.5.12 です
PHP は世界の Web サイトの約7割で使われていて、WordPress のサイトもすべて対象とのことなので当サイトも PHP 8.5.12 にバージョンアップをしました。
当サイトは PHP 9.3 で運用していました。
今後もこの様なことが無いとも限りませんのでバージョンアップ方法を忘れないように残しておきます。
当サイト Alma Linux 9 系 の標準最新 PHP は 9.3 系なので標準リポジトリではバージョンアップできません。
そこで Remi リポジトリを使います。
Alma Linux 9 系の案内や Remi の PHP 8.5 用手順でも、Alma Linux 9 系向けに同じ案内が示されています。
実際のバージョンアップ方法は
1.root でログイン、又はスーパーユーザーになります
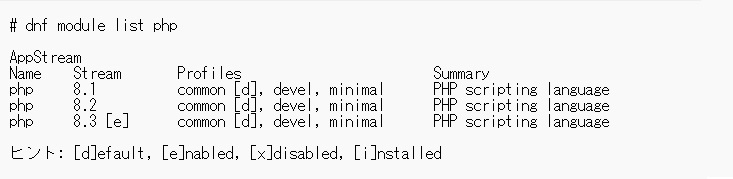
2.現在の php 環境確認
3.remi リポジトリのインストール

4.remiリポジトリの有効化

5.再度 php 環境確認
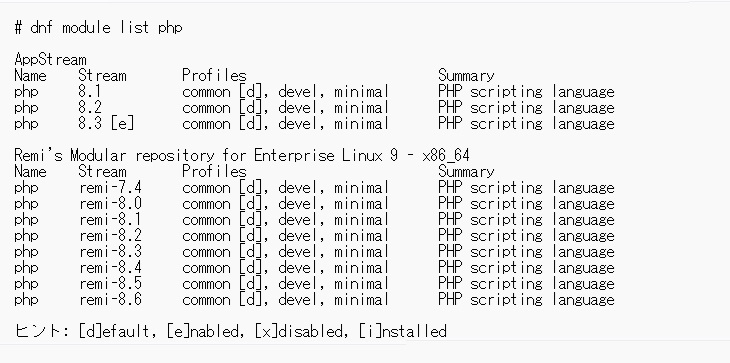
※ remi からの PHP が追加されました
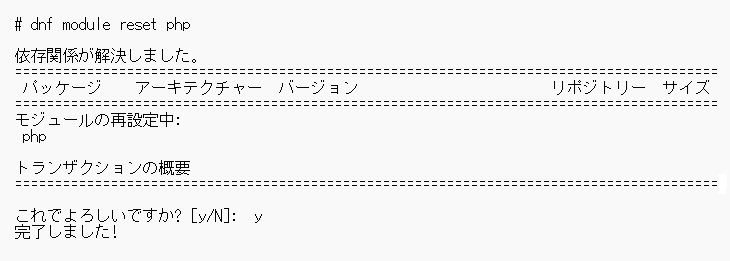
6.現在有効の PHP 8.3 を無効化
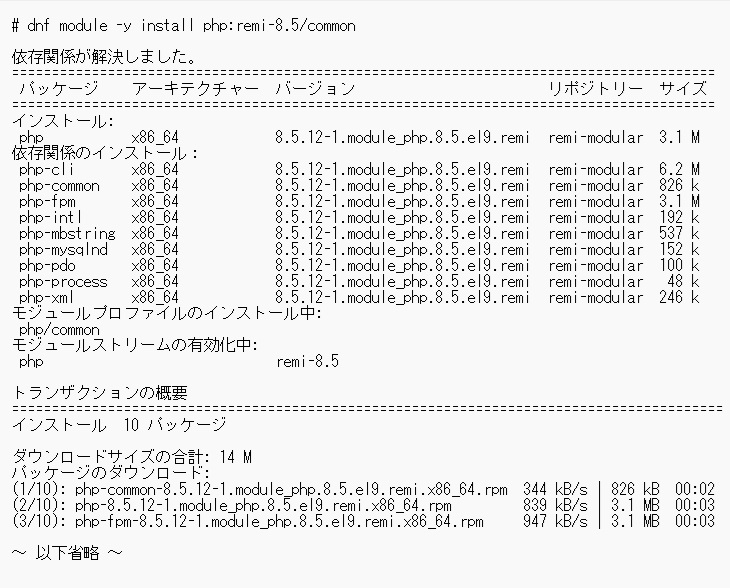
7.脆弱対策済の安定板 PHP 8.5 のインストール及び有効化(8.6 は RC 版)
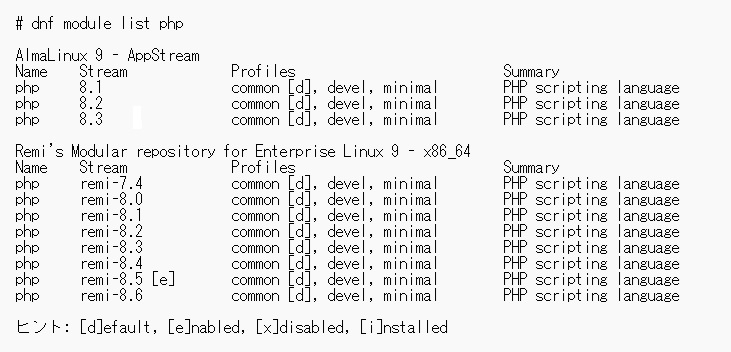
8.インストールした PHP 8.5 の有効確認
9.PHP 8.5 の詳しいバージョンを確認
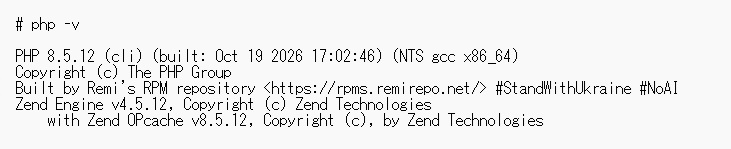
※ PHP 8.5.12 になっていることを確認できました
10.システムを再起動
11.WordPress での確認
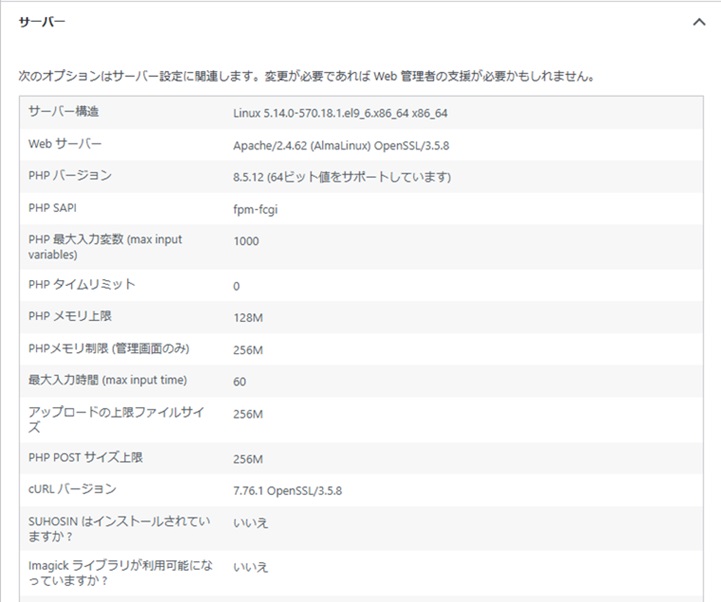
WordPress にログインしメニューより「ツール」→「サイトヘルス」を表示し「情報」→「サーバー」をクリックして「 PHP バージョン」で PHP バージョンが 8.5.12 になっていることを確認します